
El PDF/Phishing se ubicó entre las amenazas más relevantes de América Latina durante el primer semestre de 2026, con más de 107.000 detecciones registradas en la región. Así lo indica la telemetría de ESET, que advierte que los archivos PDF continúan figurando entre los formatos más utilizados por los ciberdelincuentes en campañas distribuidas por correo electrónico.
Una factura, una citación judicial o un contrato para firmar: abrir un PDF recibido por correo es un gesto tan automático que los atacantes han comenzado a aprovecharlo. El equipo de investigación de ESET explica por qué este formato resulta tan atractivo para los atacantes, cómo funcionan estas estafas en la práctica y qué hacer para protegerse.
El término “PDF malicioso” puede abarcar varias situaciones diferentes. En algunos casos, el riesgo está en el propio archivo, mediante scripts, objetos incrustados o vulnerabilidades explotadas.
En otros, el PDF funciona como una puerta de entrada a la siguiente etapa del ataque, y puede contener un enlace, un código QR o una instrucción que induce a los usuarios a realizar una determinada acción, como descargar otro archivo.
Un PDF malicioso puede, por ejemplo:
- Contener un enlace a una página falsa.
- Mostrar un código QR que dirige a la víctima a un sitio malicioso.
- Simular una factura, una notificación o un contrato.
- Inducir la descarga de otro archivo.
- Incorporar scripts, objetos incrustados o elementos que exploten vulnerabilidades del lector de PDF.
“El PDF es uno de los formatos más eficaces para la ingeniería social porque forma parte de la rutina de prácticamente cualquier persona”, comenta Mario Micucci, investigador de Seguridad Informática de ESET Latinoamérica. “Facturas, comprobantes, documentos fiscales, contratos y documentos firmados son elementos habituales en la vida cotidiana y el trabajo. Por este motivo, se reduce la desconfianza inicial de la víctima”.
“Otro factor es la versatilidad técnica del formato. Un PDF puede contener enlaces ocultos, códigos QR e incluso código diseñado para explotar vulnerabilidades en lectores de PDF, lo que lo convierte en un vector ideal para estafas digitales”.
Dos casos observados en la región
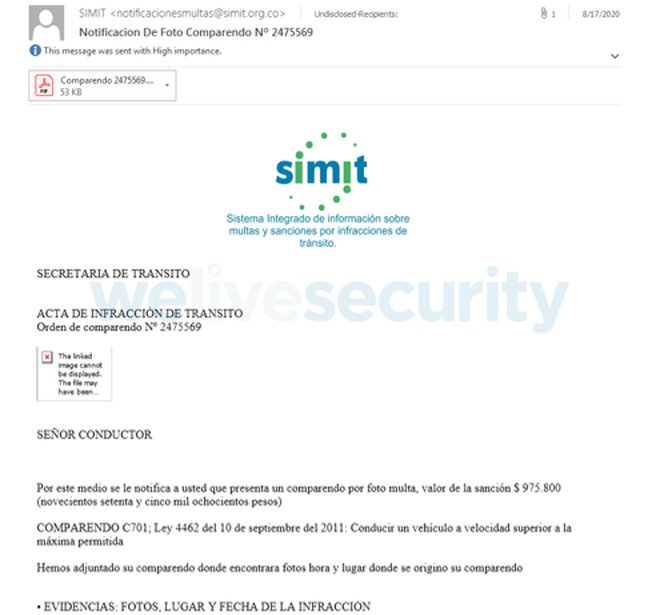
Esta campaña buscaba distribuir un troyano de acceso remoto (RAT) a empresas en Colombia. El flujo del ataque comenzaba con un correo electrónico de phishing que contenía un PDF adjunto, que incluía un enlace a un sitio web. Al hacer clic se descargaba un archivo RAR comprimido.
Una vez que el usuario extraía y ejecutaba el archivo, se ejecutaba código malicioso y descargaba otro malware (dropper). Este troyano de acceso remoto se ejecutaba automáticamente.
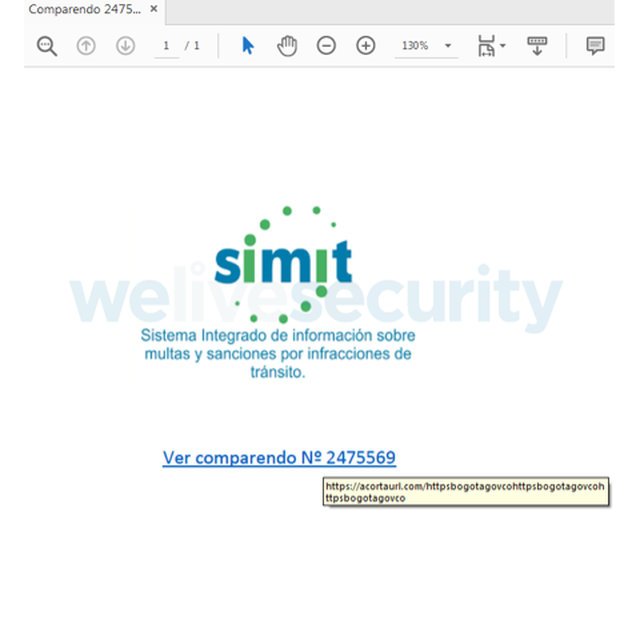
“Este caso muestra uno de los métodos más habituales actualmente: utilizar el PDF como una etapa intermedia que convence a la víctima de realizar una acción que finalmente conduce a la descarga de malware”, agrega Micucci.
En otro caso analizado por el investigador Moises Cerqueira, los atacantes utilizaron correos electrónicos que simulaban provenir del Tribunal de Justicia para distribuir malware mediante un PDF malicioso.
El mensaje incluía un archivo denominado “Intimacao_2194839-33.2026.8.07.1876.pdf”. Al abrirlo, la víctima veía una página con el mensaje “Error al renderizar el documento” y un botón denominado “Abrir documento”, diseñado para generar la impresión de que existía un problema técnico legítimo.
Al hacer clic en el botón, el PDF abría el navegador y redirigía a un sitio que mostraba una falsa verificación de seguridad. Mientras tanto, en segundo plano se descargaba un script VBS llamado 0124_INTIMACAO_.vbs.
La ejecución de ese archivo iniciaba una cadena de comandos en PowerShell y un loader en Python que descargaba y ejecutaba componentes maliciosos adicionales en el equipo de la víctima.
Según el análisis realizado por ESET, la cadena de infección intentaba modificar configuraciones de seguridad, crear exclusiones en las defensas del sistema y mantener comunicación con infraestructura de comando y control.
En la práctica, este tipo de ataque puede abrir la puerta al robo de credenciales, el monitoreo de actividades sensibles, el movimiento lateral dentro de una red corporativa y la ejecución de nuevas cargas maliciosas.
Cómo protegerse si se ha recibido un archivo PDF sospechoso
- Verificar el nombre y la extensión del archivo antes de abrirlo.
- Revisar atentamente el remitente y, si es posible, validar el mensaje por otro canal.
- Evitar hacer clic en enlaces, botones o mensajes de “habilitar contenido” dentro del PDF.
- Mantener el sistema y el lector de PDF siempre actualizados.
- Utilizar una solución de seguridad que detecte y bloquee este tipo de amenazas.
En caso de ya haber abierto un PDF malicioso, ESET aconseja cerrar el archivo, desconectar la computadora de Internet, contactar al soporte de IT si el equipo es corporativo y realizar un análisis completo con una solución de seguridad confiable.
“Antes de abrir el próximo PDF, es importante recordar que los archivos PDF siguen siendo ampliamente utilizados en la vida diaria, pero también continúan estando entre los formatos más explotados en campañas de phishing y distribución de malware”, recomienda Micucci. “El riesgo no siempre reside en el documento en sí. También puede estar en su apariencia legítima, en el contenido interactivo o en la forma en que se utiliza para llevar a la víctima a la siguiente etapa del ataque”.
