
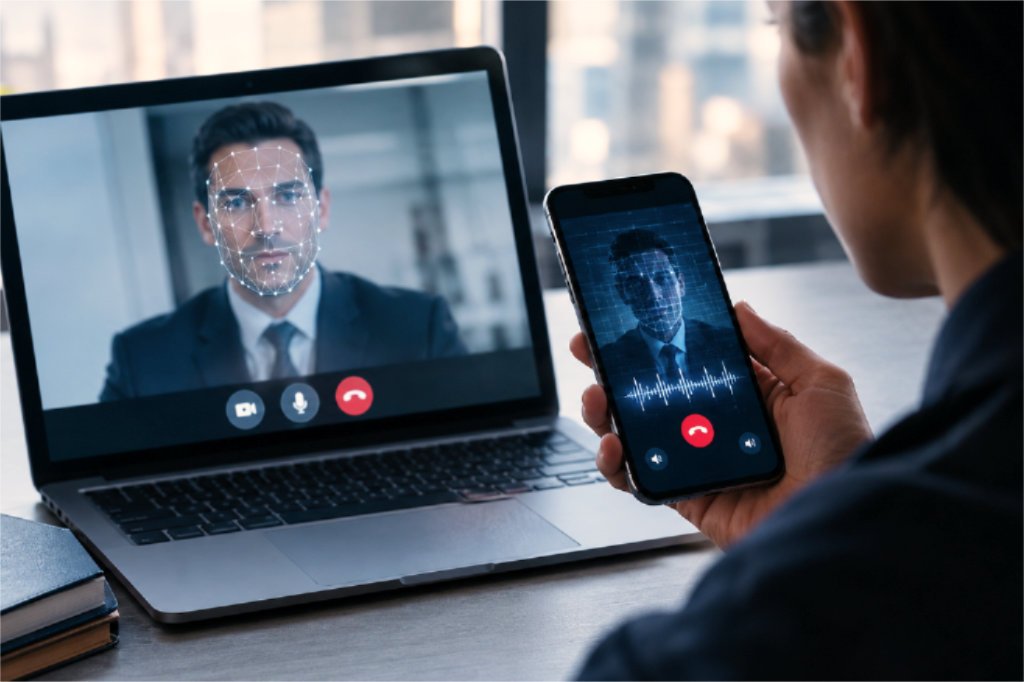
La clonación de voz y rostro mediante inteligencia artificial ha dejado de ser una curiosidad tecnológica para convertirse en una herramienta letal para el cibercrimen. Una acusación de la fiscalía de Nueva York reveló que tres individuos utilizaron deepfakes para suplantar a directores ejecutivos y abogados, logrando sustraer unos USD 129 millones a miles de empresas globales, incluyendo bancos y sistemas de salud.
La mecánica del engaño combina un correo electrónico que simula provenir de la cúpula directiva, solicitando ayuda para una operación confidencial, con una llamada telefónica o videollamada donde la IA imita la voz y la imagen del ejecutivo. El informe Cost of a Data Breach 2026 de IBM cuantifica la gravedad del fenómeno: una de cada cuatro brechas de seguridad involucró IA del lado del atacante, y el 45% de esos casos se ejecutó mediante suplantación con deepfake. El phishing por voz o SMS, presente en el 17% de los ataques, resultó ser el más costoso, con pérdidas promedio de USD 5,29 millones por incidente.
El escenario local y las recomendaciones
En Chile, la vulnerabilidad es palpable. El Poder Judicial registró 41.703 causas por fraude entre enero y septiembre de 2025, un alza del 64,4% interanual, la cifra más alta en 12 años. Las estafas y defraudaciones representaron el 68,5% de esos casos. Ante este panorama, el CSIRT Nacional y la ANCI han alertado sobre campañas que suplantan a entidades bancarias para robar credenciales.
“El mecanismo es siempre el mismo: un mensaje o una llamada que parece venir de alguien de confianza y que genera urgencia. La IA no cambia la estrategia del delincuente, le quita las señales que antes lo delataban. Por eso la decisión no puede depender de si algo suena o se ve real, sino de un proceso de verificación que nadie pueda saltarse”, explica Zady Parra, subgerente Operacional y Seguridad de Zenta Group.
El cierre de año agrava el riesgo, ya que los pagos de diciembre concentran montos elevados y muchas áreas operan con personal reducido. Además, como el proyecto de ley que sanciona los deepfakes aún está en trámite, la responsabilidad de protegerse recae en las propias organizaciones.
“En las empresas, sugerimos verificar por otro canal cualquier pago o cambio de cuenta fuera de lo habitual, definir quién autoriza qué y hasta qué monto, y capacitar a los equipos para que puedan dudar, incluso si la solicitud viene de la gerencia. Para las personas, la regla es no entregar claves ni códigos por llamada o mensaje y confirmar por otro medio antes de actuar”, cierra Parra.
