
Un reciente análisis de INTERPOL advierte que el fraude impulsado por inteligencia artificial puede llegar a ser 4,5 veces más rentable que los métodos de ingeniería social tradicionales.
La combinación de IA generativa, clonación de voz y contenidos audiovisuales (deepfakes) está llevando la suplantación digital a una nueva etapa. Ver, escuchar o reconocer a una persona ya no necesariamente significa estar frente a ella.
En Colombia, donde aplicaciones de mensajería y plataformas de transferencia inmediata hacen parte de las actividades cotidianas de millones de personas, este tipo de engaños puede aprovechar uno de los factores más difíciles de controlar: la confianza.
“Antes, escuchar la voz de una persona o verla en una videollamada era una garantía de confianza. Hoy ya no es suficiente”, explica Esteban Pinetta, asesor estratégico en delitos financieros y riesgo digital en SISAP. “La pregunta dejó de ser si una comunicación parece real, y pasó a ser cómo comprobamos técnicamente que realmente proviene de quien dice ser”.
El objetivo es lograr que la víctima actúe antes de verificar
La sofisticación tecnológica no elimina las técnicas tradicionales de ingeniería social; por el contrario, puede hacerlas más convincentes.
Una supuesta llamada de un familiar que necesita dinero de manera inmediata, un mensaje de un jefe solicitando una transferencia o una videollamada de un ejecutivo que pide modificar información bancaria pueden combinar elementos suficientes para generar una reacción impulsiva.
El riesgo aumenta cuando la solicitud involucra transferencias, cambios de cuentas bancarias, códigos de autenticación, recuperación de credenciales o información confidencial.
“El atacante busca generar una respuesta impulsiva antes de que haya tiempo de confirmar”, añade Pinetta.
“La urgencia, la autoridad y la confianza siguen siendo los pilares de la ingeniería social; la inteligencia artificial simplemente los está haciendo abrumadoramente convincentes”, agregó.
El problema no se limita a los usuarios particulares.
Para las organizaciones, una comunicación falsa y aparentemente legítima puede llevar a un colaborador a aprobar una transferencia, modificar información sensible, compartir credenciales o saltarse procedimientos internos.
Esto plantea un nuevo desafío para las empresas: los controles de seguridad no pueden depender exclusivamente de que un empleado reconozca una voz, un rostro o una comunicación aparentemente auténtica.
La segunda validación como nueva barrera
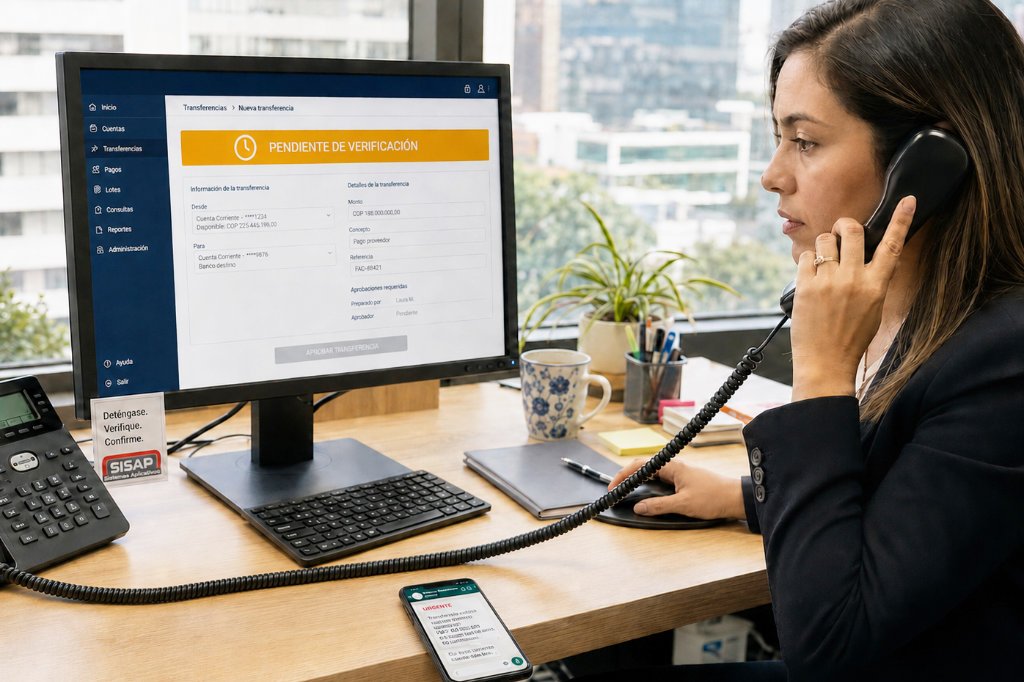
Ante una comunicación inesperada que involucre dinero, credenciales o información sensible, los expertos recomiendan romper el canal original y utilizar un mecanismo independiente para confirmar la solicitud.
Por ejemplo, si una instrucción urgente llega a través de WhatsApp, la persona debería confirmar directamente con el supuesto remitente mediante un número conocido.
En el entorno corporativo, una solicitud que implique movimientos financieros debería pasar por los mecanismos de aprobación establecidos, incluso si aparentemente proviene de un superior.
Entre las principales señales de alerta están:
- Exigir actuar con extrema urgencia o mantener la transacción en secreto.
- Solicitar cambios de cuentas bancarias o transferencias no programadas.
- Pedir códigos de autenticación, contraseñas o datos de acceso.
- Intentar evadir los procesos habituales de aprobación.
- Combinar una comunicación aparentemente legítima con una solicitud inusual.
“No debemos confiar en que podremos detectar todos los deepfakes a simple vista o escuchando un audio”, concluye Pinetta. “La defensa más efectiva en la era de la IA es diseñar procesos de control que exijan una segunda validación cuando una acción implique consecuencias financieras o críticas”.
La evolución del fraude plantea así un cambio en la manera de entender la seguridad digital. En un entorno donde una voz, un rostro o un video pueden ser generados artificialmente, la confianza ya no puede depender únicamente de lo que se ve o se escucha.
