
WatchGuard Technologies presentó los principales resultados de su más reciente Informe Global de Amenazas. El informe, publicado semestralmente, revela que los actores de amenazas están utilizando herramientas asistidas por IA para pasar rápidamente de campañas ruidosas y de gran volumen a malware diseñado específicamente para cada víctima.
El estudio se basa en inteligencia de amenazas anonimizada y agregada proveniente de los productos de seguridad de red y endpoints de WatchGuard.
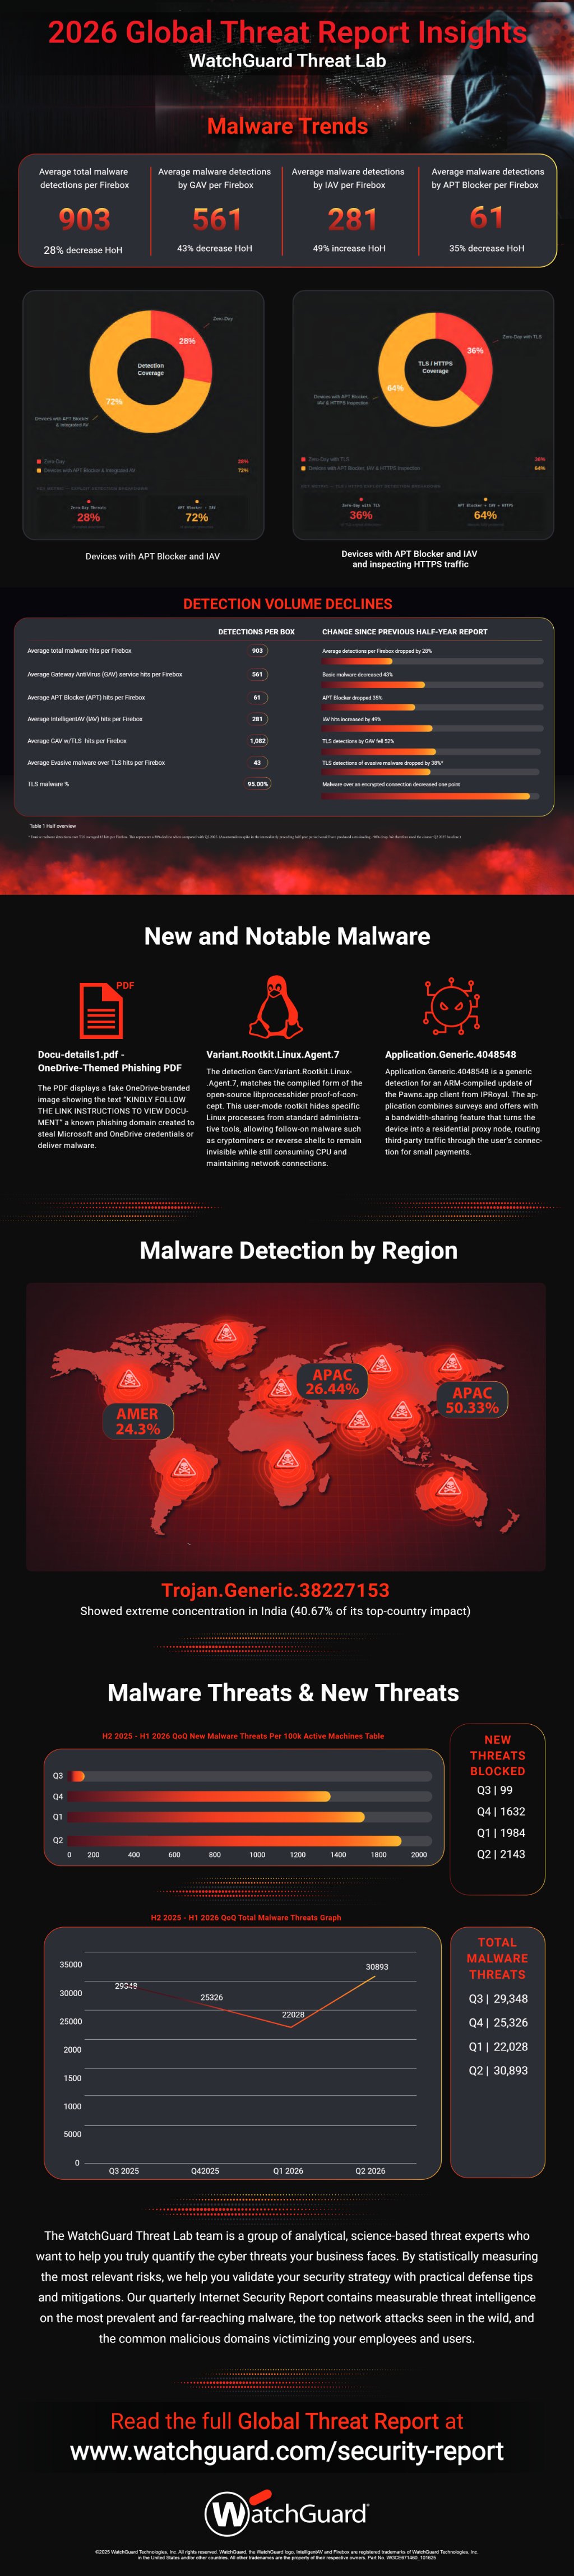
Los datos muestran que los atacantes están utilizando malware cada vez más sofisticado mientras disminuye la actividad general de explotación en las redes. El volumen total de ataques a redes cayó un 79%, pero el malware nuevo aumentó más de 2.000% interanual en endpoints.
Casi el 96% de las amenazas detectadas en endpoints durante el período analizado apareció exactamente en un solo equipo.
Estas señales divergentes indican que los actores de amenazas están utilizando Malware-as-a-Service (MaaS), automatización e IA para probar un mayor número de vulnerabilidades en más redes. El objetivo es crear cargas maliciosas únicas dirigidas a víctimas específicas a gran escala y evadir los controles de seguridad tradicionales.
“Los atacantes no son menos peligrosos porque haya disminuido el número de alertas”, afirmó Corey Nachreiner, chief information security officer de WatchGuard. “Están utilizando todas las herramientas a su alcance para ser más selectivos y precisos”.
“Los resultados muestran un cambio desde las cargas maliciosas reutilizables hacia malware diseñado para sistemas individuales, campañas de reconocimiento amplias y de baja intensidad, y accesos basados en credenciales”, completó.
Los principales hallazgos
Además de la creciente brecha entre el volumen y la diversidad de los ataques, el informe destaca varios hallazgos. Los actores de amenazas utilizan cada vez más cuentas legítimas y herramientas nativas para atravesar las distintas capas de seguridad.
Las detecciones de PowerShell disminuyeron considerablemente, mientras que el acceso a credenciales, la persistencia, el acceso remoto y la evasión de defensas se convirtieron en los principales focos de análisis durante el primer semestre.
Aunque el promedio de ataques contra redes disminuyó, aumentó la cantidad de firmas IPS únicas. Una firma genérica asociada a web shells se convirtió en el ataque de red más extendido a nivel mundial, alcanzando al 75% de los equipos en Bélgica y a casi el 60% en Italia y Estados Unidos.
La vulnerabilidad mediana mencionada entre las 50 principales firmas de ataques de red fue divulgada en 2014. Un total de 31 de las 44 firmas asociadas a CVE apuntaron a fallas de al menos una década de antigüedad. Por sí sola, la inyección SQL representó más del 17% de las detecciones de ataques de red.
El 95% del malware llegó a través de TLS, pero solamente el 20% de los dispositivos desplegados inspecciona el tráfico cifrado. El malware diseñado para evadir las defensas representó casi un tercio de las detecciones totales. El ecosistema del ransomware se encuentra simultáneamente en proceso de consolidación y atrayendo nuevos participantes.
Las detecciones en endpoints disminuyeron más del 68% interanual, a pesar de que la actividad pública de extorsión alcanzó niveles récord.
WatchGuard identificó 41 nuevos grupos de ransomware durante el primer semestre de 2026, mientras que los ocho grupos principales concentraron más de la mitad de las casi 5.000 denuncias públicas de extorsión.
Los resultados refuerzan la necesidad de implementar defensas en capas que combinen prevención de intrusiones, protección avanzada de endpoints, seguridad de identidades y monitoreo continuo.
Los equipos de seguridad y los MSP también deberían priorizar las vulnerabilidades antiguas y los dispositivos perimetrales que ya no cuentan con soporte.
