
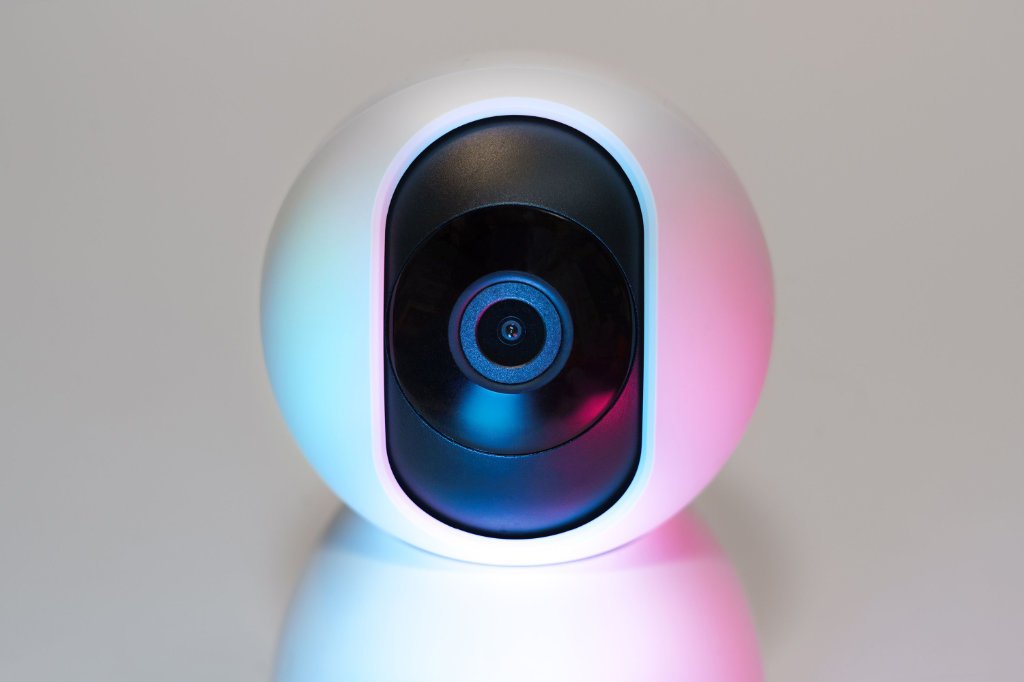
Un fallo de seguridad puso en jaque a la red de videovigilancia en América Latina. Investigadores de Kaspersky descubrieron una vulnerabilidad en el firmware de varias cámaras de Intelbras que acumula más de cuatro millones de descargas en la región, afectando a usuarios de diez países, entre ellos Argentina, Brasil, Chile, Colombia y México.
El riesgo no radica en el robo de imágenes, sino en la capacidad de sabotear el sistema. Según la investigación, un atacante podía forzar el reinicio remoto de las cámaras y mantenerlas desconectadas por tiempo indefinido. Esto dejaba a hogares y comercios operando a ciegas, un escenario que facilita delitos como robos al no quedar registrados.
La falla afectaba a los modelos iM3B-C, iMX C, iM4 C, iM5 SC, iME 360 C e iM7+ FC. Tras la notificación de Kaspersky, Intelbras corrigió el problema y publicó una actualización de software para proteger los equipos.
El modus operandi
El origen del problema estaba en el mecanismo de actualización del software. En un entorno seguro, la cámara debería verificar que la orden de actualización proviene de una fuente autorizada. Sin embargo, los modelos afectados omitían esta comprobación antes de iniciar el proceso.
Esto permitía que comandos maliciosos externos interrumpieran el servicio. Aunque la desconexión duraba alrededor de un minuto por solicitud, los ciberdelincuentes podían enviar peticiones repetidas para mantener el equipo fuera de línea todo el tiempo que necesitaran para actuar.
“Mantener actualizado el software de los equipos conectados a Internet es una práctica fundamental de ciberseguridad, ya que las versiones anteriores pueden seguir expuestas a vulnerabilidades conocidas”, señaló Tatyana Shishkova, directora del Equipo de Investigación y Análisis para América Latina en Kaspersky.
Por su parte, la compañía fabricante informó que activó sus protocolos de investigación y desarrollo (I+D) para solucionar el fallo, el cual ya se encuentra resuelto.
Recomendaciones para mitigar riesgos
- Verificar que el modelo de cámara no esté en la lista de afectados y actualizar el firmware a la última versión.
- Mantener bajo estricta vigilancia las actualizaciones de todos los dispositivos IoT (routers, cámaras, etc.).
- Complementar la seguridad con soluciones de protección para detectar enlaces maliciosos o software dañino.
