
Los ciberdelincuentes están perfeccionando sus tácticas para evadir los filtros de seguridad. Expertos de Kaspersky identificaron una campaña de fraude digital en la que se aprovechan servicios legítimos de Microsoft para que los correos parezcan confiables.
Entre el 1 de agosto y el 18 de septiembre, las soluciones de la compañía bloquearon más de 31.000 correos electrónicos con este mecanismo.
A diferencia del phishing tradicional, que utiliza dominios falsos, estos mensajes incorporan enlaces asociados a servicios reales de Microsoft. Al reconocer una dirección legítima, la víctima asume que el contenido también lo es.
Los atacantes utilizan señuelos como solicitudes de actualización de credenciales o invitaciones para firmar documentos electrónicos.
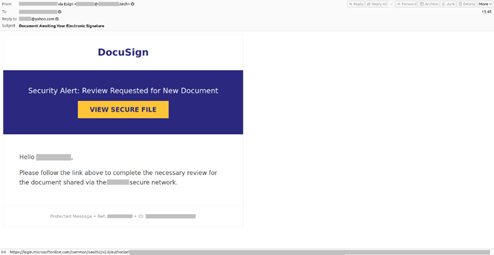
Una vez que la víctima hace clic, es redirigida a páginas diseñadas para robar información personal o instalar software malicioso. Para lograrlo, los delincuentes registran una aplicación en Microsoft Entra y configuran una dirección de redirección maliciosa que pasa primero por la infraestructura de Microsoft.
El uso de notificaciones legítimas
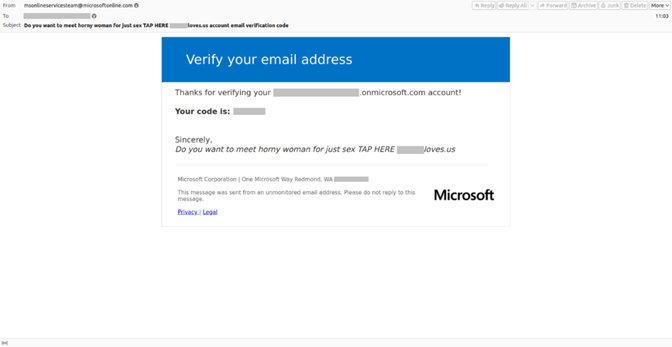
Otra técnica identificada consiste en insertar mensajes fraudulentos dentro de notificaciones legítimas. Los atacantes crean cuentas falsas y registran el correo de la víctima como dirección de recuperación. Cuando el sistema envía un código de verificación, el mensaje manipulado aparece en el asunto de la notificación oficial.
“No es la primera vez que observamos campañas que van más allá de suplantar a una empresa y utilizan sus servicios oficiales para distribuir enlaces maliciosos. Esto añade una peligrosa capa de credibilidad. Recomendamos utilizar una solución de seguridad con un sólido componente antiphishing”, comenta Leandro Cuozzo, analista senior seguridad del Equipo Global de Investigación y Análisis de Kaspersky para América Latina.
Recomendaciones de seguridad
- No confiar en un mensaje solo porque el enlace pertenezca a una empresa conocida. Verificar siempre la dirección final.
- Desconfiar de solicitudes urgentes para actualizar credenciales o validar cuentas.
- Confirmar por otro canal cualquier solicitud de firma o revisión de documentos.
- Prestar atención a códigos de verificación no solicitados.
- Reforzar la seguridad del correo corporativo.
