
La 8.8 Computer Security Conference, la conferencia de ciberseguridad más grande y antigua de Chile, realizará su edición 2026 bajo el título 8.8 Unreal: ¿Confías en lo que ves?
El evento se llevará a cabo el 1 y 2 de octubre en el Centro Cultural CA660, en Las Condes, y pondrá especial atención en cómo la inteligencia artificial está modificando tanto las capacidades de los atacantes como nuestra percepción de lo que es real, seguro y confiable.
Uno de los fenómenos que marcan esta edición son los llamados “hackers sintéticos”.
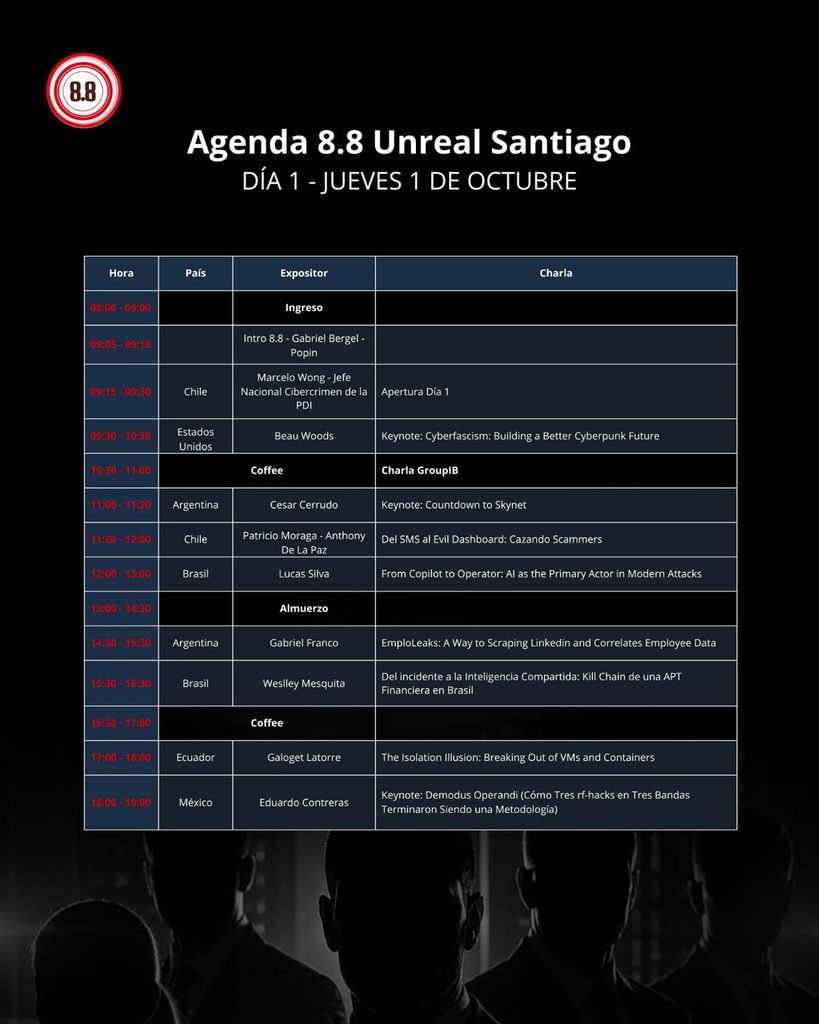
Uno de los casos que aterriza este fenómeno es el presentado por Lucas Silva, senior threat researcher de TrendAI, en su charla From Copilot to Operator: AI as the Primary Actor in Modern Attacks.
A partir de investigaciones de intrusiones ocurridas en Latinoamérica, Silva muestra cómo agentes de IA han pasado de asistir al ciberdelincuente a desempeñar un papel mucho más activo: escanean redes, seleccionan herramientas, deciden cómo desplazarse desde un sistema comprometido hacia otro y, cuando las herramientas disponibles no son suficientes, generan nuevos scripts durante el propio ataque.
Los casos revelan un cambio especialmente relevante para la industria. La IA comienza a realizar labores que antes requerían tiempo y conocimientos avanzados de un operador humano, como buscar credenciales, recorrer distintos sistemas y facilitar la extracción de información. El atacante continúa detrás de la operación, pero progresivamente puede delegar más decisiones y ejecución a la máquina.
“Estamos entrando en una etapa distinta”, explica Gabriel Bergel, CEO y cofundador de 8.8 Computer Security Conference.
“Hasta ahora hablábamos principalmente de cómo la inteligencia artificial puede ayudar a un hacker a ser más rápido o sofisticado”, prosigue Bergel. “Lo que comenzamos a observar es la posibilidad de agentes capaces de ejecutar cada vez más etapas de un ataque”.
“Por eso hablamos de hackers sintéticos: no significa que el humano haya desaparecido, sino que la frontera entre lo que ejecuta una persona y lo que puede ejecutar autónomamente una máquina comienza a desdibujarse”, completa.
De Skynet a la era cuántica
La discusión sobre autonomía e inteligencia artificial tendrá también como protagonista a César Cerrudo, considerado uno de los hackers más influyentes de Latinoamérica. Sus investigaciones han expuesto vulnerabilidades en tecnologías utilizadas por millones de personas.
En Countdown to Skynet, Cerrudo aborda un escenario marcado por la inteligencia artificial, los deepfakes, la clonación de voz y la manipulación digital.
Plantea una pregunta que atraviesa toda esta edición: qué ocurre con la seguridad cuando cada vez resulta más difícil distinguir entre una interacción real y una creada o manipulada mediante tecnología.
A esta mirada se suma Beau Woods, referente internacional en ciberseguridad y resiliencia de infraestructuras críticas.
En Building a Better Cyberpunk Future, Woods analiza los desafíos que enfrentan sistemas esenciales como agua, energía, hospitales y transporte, muchos de los cuales fueron digitalizados antes de que la ciberseguridad se convirtiera en una preocupación central.
La seguridad de un mundo cada vez más conectado será también abordada por Eduardo Contreras, CTO de Electronic Cats, quien llega como keynote con Demodus Operandi: cómo tres RF-hacks en tres bandas terminaron siendo una metodología.
A partir de investigaciones reales en tecnologías inalámbricas como Bluetooth Low Energy, LoRaWAN y LTE, Contreras mostrará cómo las señales que permiten comunicarse a dispositivos y redes también pueden revelar vulnerabilidades.
Desde otra perspectiva, Dmitry Volkov, de Group-IB, pone el foco en cómo adelantarse a amenazas que evolucionan cada vez más rápido.
En Predictive Cybersecurity: Building Resilience Before the Breach, el keynote plantea pasar de una ciberseguridad que reacciona una vez ocurrido el ataque a una capaz de anticiparlo.
Paulina Assmann, chilena, CEO y cofundadora de Sequre Quantum, lleva la discusión hacia uno de los próximos grandes desafíos tecnológicos: la computación cuántica.
En Ciberseguridad cuántica en la era de IA, la especialista analiza cómo la convergencia entre inteligencia artificial y computación cuántica puede modificar nuevamente las reglas de la seguridad digital.
Investigaciones sobre amenazas reales
La agenda de 8.8 Unreal también lleva al escenario investigaciones que muestran cómo estas amenazas ya están impactando a empresas y personas.
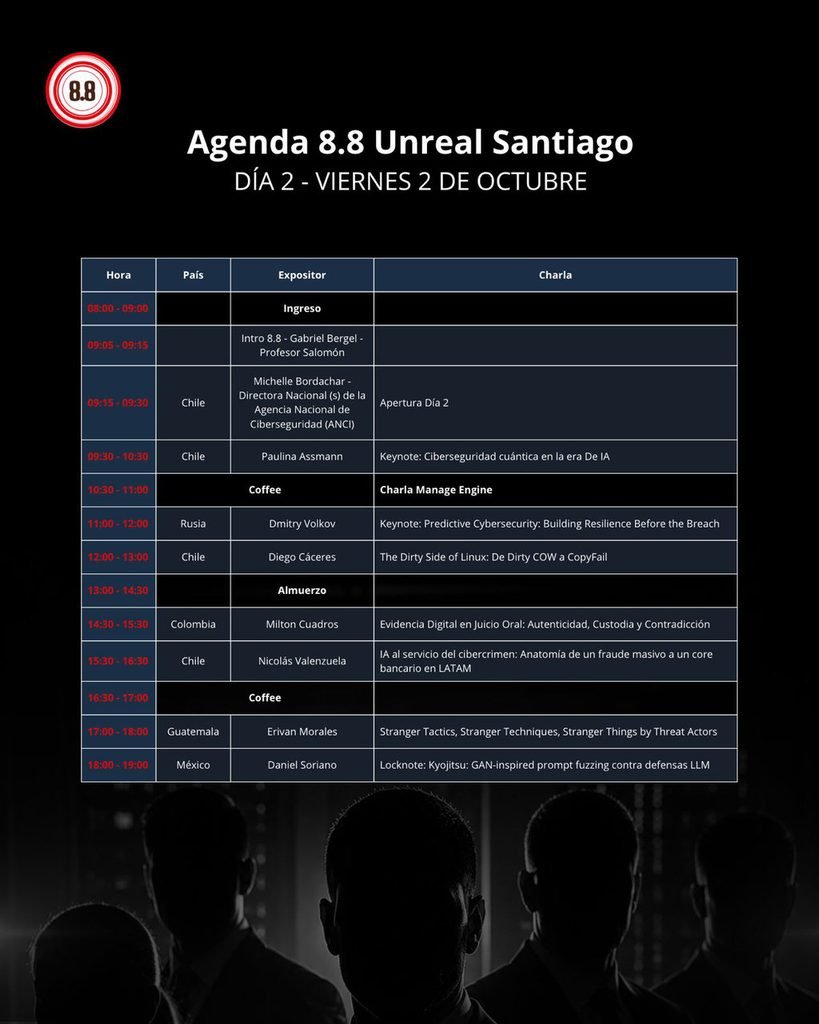
Nicolás Valenzuela, consultor senior de Respuesta a Incidentes de Ciberseguridad de Google, presenta IA al servicio del cibercrimen: Anatomía de un fraude masivo a un core bancario en LATAM.
La investigación reconstruye un caso real en el que un actor utilizó agentes de IA para orquestar un megafraude contra el core bancario de una institución financiera latinoamericana.
Desde Chile, Patricio Moraga y Anthony De La Paz presentan Del SMS al evil dashboard: cazando scammers, una investigación realizada sobre una campaña activa de smishing dirigida a usuarios de habla hispana en Chile.
Otro de los focos es la enorme cantidad de información que las propias personas dejan disponible en Internet. Gabriel Franco, CTO de Faraday, presenta EmploLeaks, un desarrollo que utiliza IA para buscar y correlacionar correos corporativos y personales, nombres de usuario, filtraciones históricas, contraseñas expuestas y otros datos dispersos de trabajadores de una organización.
Galoget Latorre, principal security engineer de Hackem Cybersecurity, aborda en The Isolation Illusion: Breaking Out of VMs and Containers las vulnerabilidades que pueden permitir a un atacante escapar de entornos virtualizados que las organizaciones consideran aislados y seguros.
Milton Cuadros, director de FORENTECH, aborda en Evidencia digital en juicio oral: autenticidad, custodia y contradicción cómo chats manipulados, errores en la cadena de custodia o procedimientos incorrectamente documentados pueden hacer que evidencia digital técnicamente válida pierda valor en un proceso judicial.
Daniel Soriano, gerente de Ciberinvestigación de Scitum | TELMEX, presenta Kyojitsu: GAN-inspired prompt fuzzing contra defensas LLM, una investigación que pone a prueba las barreras de seguridad de los modelos de lenguaje.
Erivan Morales, security red team operator de Grupo Financiero BSC, lleva al escenario Stranger tactics, Stranger techniques, Stranger things by Threat Actors, basada en tres ataques reales en los que participó como parte del equipo de respuesta a incidentes.
Finalmente, Diego Cáceres, especialista chileno en Ciberseguridad, Infraestructura e Inteligencia Artificial, pone el foco en uno de los pilares invisibles de Internet y de la nube: Linux.
En The Dirty Side of Linux: De Dirty COW a CopyFail recorre una década de vulnerabilidades capaces de transformar pequeños errores en el núcleo del sistema operativo en puertas para obtener privilegios.
“El concepto de Unreal este año adquire un sentido muy concreto”, agrega Bergel. “No estamos hablando solamente de deepfakes o imágenes falsas. Estamos entrando en un escenario donde también tenemos identidades sintéticas, ataques automatizados y sistemas capaces de tomar decisiones”.
“La pregunta ¿confías en lo que ves? comienza a extenderse a algo todavía mayor: ¿confías en quien está al otro lado y sabes realmente si estás interactuando con una persona o con una máquina?”.
