
Los ciberdelincuentes están explotando la cotidianidad de los empleados para vulnerar la seguridad corporativa. Según simulaciones realizadas por Kaspersky en América Latina, un alarmante 66% de los trabajadores en México hizo clic en un correo falso que prometía premios relacionados con la selección nacional de fútbol.
El estudio, basado en más de 150.000 correos simulados enviados a trabajadores de 120 países, demuestra cómo los atacantes adaptan sus engaños a los intereses locales. En Colombia, una falsa notificación sobre cesantías logró un 33% de clics, mientras que en Chile, una supuesta alerta de problemas con el correo corporativo convenció al 20% de los destinatarios.
A nivel global, los mensajes relacionados con tecnología e inteligencia artificial son los más efectivos, con una tasa de clics promedio del 45%. Le siguen las temáticas de salud (28%), políticas internas de TI (26%) y comunicaciones de recursos humanos (22%).
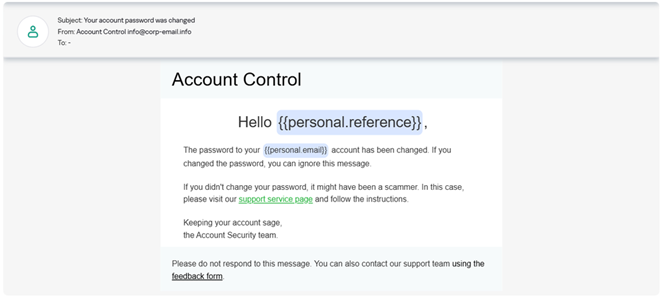
“El problema de estos engaños es que aprovechan la confianza de los empleados en comunicaciones que forman parte de su rutina. Un solo clic puede abrir la puerta al robo de credenciales. Con la inteligencia artificial, los ciberdelincuentes pueden crear mensajes cada vez más creíbles y personalizados”, explicó Andrés Giarletta, director de Preventas para Américas en Kaspersky.
Cómo blindar a los equipos
Para mitigar estos riesgos, el especialista recomienda implementar una estrategia de defensa en capas:
- Capacitación continua: Entrenar a los empleados para reconocer correos fraudulentos y enlaces sospechosos.
- Simulaciones de phishing: Utilizar herramientas que permitan evaluar las reacciones de los equipos.
- Verificación de comunicaciones: Confirmar por canales oficiales cualquier solicitud inusual de contraseñas o datos de pago.
- Reporte oportuno: Establecer canales sencillos para que los empleados informen sobre posibles ataques, incluso si ya hicieron clic.
Según los análisis de efectividad de KASAP, la capacitación periódica y las simulaciones pueden reducir la susceptibilidad al phishing del 60% a entre el 5% y el 7%.
